
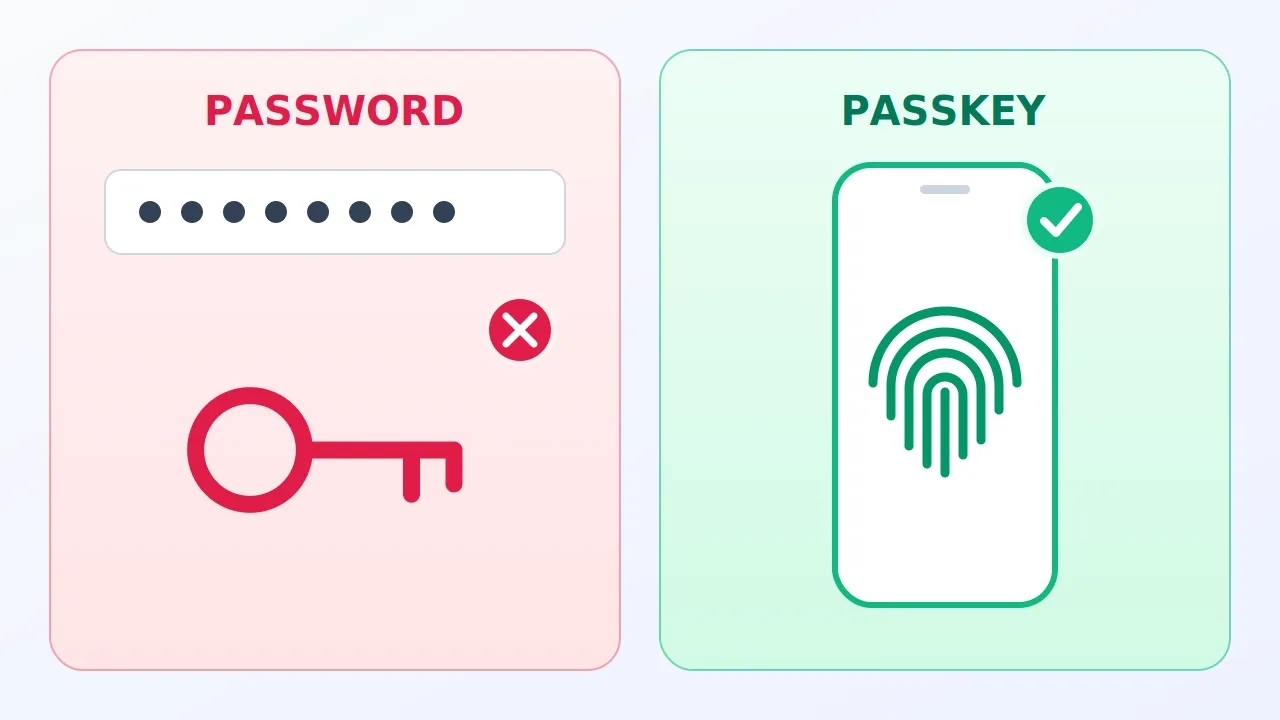
Ingat terakhir kali Anda lupa kata sandi. Anda mengetuk “Lupa kata sandi?”, menunggu email, membuat kata sandi baru, lalu lupa lagi. Kata sandi adalah ide dari tahun 1960-an, dan ia mengecewakan kita dengan dua cara: merepotkan bagi kita dan berguna bagi penjahat. Passkey mengatasi keduanya.
Jawaban singkatnya: passkey memungkinkan Anda masuk dengan sidik jari, pindai wajah, atau PIN yang sama dengan yang Anda pakai untuk membuka kunci ponsel. Tidak ada yang perlu diketik atau diingat, dan tidak ada yang bisa dipancing penipu agar Anda serahkan. Mengaturnya hanya butuh sekitar satu menit untuk setiap akun.
Mengapa kata sandi terus gagal
Kata sandi adalah rahasia yang Anda bagikan kepada sebuah situs web. Kalimat itu menjelaskan sebagian besar masalahnya, karena apa pun yang dibagikan bisa disalin, ditebak, atau dicuri. Beginilah kegagalannya terjadi:
- Kita memakainya berulang. Mengingat kata sandi berbeda untuk setiap akun hampir mustahil, jadi kita memakai yang sama di banyak tempat. Saat satu situs diretas, penjahat mencoba kata sandi itu di email dan bank Anda.
- Kita membuatnya lemah. Kata sandi pendek dan umum (nama, tanggal lahir, “123456”) mudah ditebak oleh perangkat lunak.
- Situs web diretas. Sebuah perusahaan bisa menjaga kata sandi Anda dengan cermat, namun tetap kehilangannya. Kata sandi yang dicuri sering dijual dan dicoba di situs lain.
- Kita tertipu. Phishing adalah email, pesan, atau situs palsu yang tampak asli dan meminta Anda masuk. Begitu Anda mengetik kata sandi di sana, penjahat langsung memilikinya. Orang yang berhati-hati pun bisa terjebak, karena tiruan itu bisa tampak sempurna.
Masalah intinya: pada kata sandi, rahasianya berpindah. Anda mengetiknya, ia melintasi internet, lalu situs memeriksanya. Setiap langkah adalah kesempatan bagi seseorang untuk merebutnya. Passkey dirancang agar rahasia tidak pernah berpindah sama sekali.
Apa itu passkey
Passkey adalah cara membuktikan siapa Anda tanpa membagikan rahasia. Ia disimpan di perangkat Anda (ponsel, laptop, atau tablet) dan dibuka dengan cara yang sudah Anda pakai untuk membuka kunci perangkat itu.
Bayangkan sebuah gembok dan kuncinya. Saat Anda membuat passkey, perangkat Anda membuat sepasang yang saling cocok:
- Gembok (kunci publik) dikirim ke situs web. Siapa pun bisa melihatnya, tetapi ia hanya bisa memeriksa bukti Anda. Ia tidak bisa membuka akun Anda.
- Kunci (kunci privat) tetap berada di perangkat Anda dan tidak pernah keluar darinya. Hanya kunci inilah yang bisa membuktikan bahwa itu benar-benar Anda.
Situs web tidak pernah melihat kunci Anda, sehingga tidak ada yang berharga untuk dicuri dari situs tersebut.
Cara kerja proses masuk
Anda mengatur passkey sekali saja. Setelah itu, setiap proses masuk berjalan seperti ini:
- Anda membuka situs dan memilih masuk. Perangkat Anda menawarkan passkey.
- Situs mengirim teka-teki acak sekali pakai.
- Anda mengonfirmasi dengan sidik jari, wajah, atau PIN. Ini mengizinkan perangkat memakai kunci.
- Perangkat menyelesaikan teka-teki dengan kunci dan hanya mengirim kembali jawabannya.
- Situs memeriksa jawaban itu dengan gembok. Jika cocok, Anda masuk.
Teka-tekinya berbeda setiap kali, sehingga salinan jawaban lama tidak berguna. Pencuri yang merekam proses masuk Anda sebelumnya tidak bisa mengulangnya.
Bagi yang penasaran: standar terbuka di balik ini disebut FIDO2 dan WebAuthn. Itulah sebabnya passkey bekerja dengan cara yang sama di perangkat Apple, Google, dan Microsoft. Anda tidak perlu mengetahuinya untuk memakai passkey.
Mengapa lebih aman
1. Situs palsu tidak bisa menipu Anda
Ini keuntungan terbesarnya. Passkey terikat pada alamat persis situs tempat ia dibuat. Jika Anda mendarat di tiruan palsu bank Anda, perangkat Anda tidak menawarkan passkey, karena alamatnya salah. Tidak ada kata sandi untuk diketik di halaman palsu itu, jadi tidak ada yang bisa dicuri. Ini berhasil bahkan saat Anda lelah atau terburu-buru, karena tidak bergantung pada kemampuan Anda mengenali penipuan.
2. Situs yang diretas tidak memberi pencuri apa pun yang berguna
Jika situs yang menyimpan kata sandi diretas, penjahat mendapat rahasia yang bisa dicoba di tempat lain. Jika situs yang menyimpan passkey diretas, mereka hanya mendapat gembok, dan gembok tidak bisa membuat siapa pun masuk.
3. Tidak bisa dipakai ulang atau dilemahkan
Setiap passkey milik satu situs dan dibuat oleh perangkat Anda, jadi selalu panjang dan acak. Tidak ada versi “123456”, dan masalah satu situs tidak bisa menjalar ke situs lain.
4. Lebih cepat
Masuk hanya butuh satu sentuhan atau satu tatapan. Tanpa mengetik, tanpa email pengaturan ulang, dan tanpa kode untuk disalin. Lebih aman sekaligus lebih sederhana jarang ditemui dalam keamanan.
Ingat begini: kata sandi berkata “ini rahasia saya, tolong periksa.” Passkey berkata “ini bukti bahwa saya memegang rahasia itu, dan saya tidak akan menunjukkannya kepada Anda.”
Dua kekhawatiran terbesar Anda
“Apakah sidik jari saya diunggah?”
Tidak. Sidik jari atau pindai wajah Anda hanya membuka kunci di perangkat Anda sendiri, persis seperti saat membuka kunci ponsel. Situs web tidak pernah menerimanya. Tidak memakai biometrik? PIN atau pola layar Anda juga bisa.
“Bagaimana jika ponsel saya hilang?”
Sebagian besar passkey dicadangkan dalam bentuk terenkripsi, sehingga hanya Anda yang bisa membukanya. Siapkan perangkat baru, masuk ke akun yang sama, dan passkey Anda kembali.
| Tempat passkey disimpan | Jika perangkat Anda hilang |
|---|---|
| Apple (iCloud Keychain) | Masuk di perangkat Apple baru dan passkey Anda kembali |
| Google Password Manager | Masuk ke akun Google Anda di perangkat baru |
| Pengelola kata sandi (seperti 1Password atau Bitwarden) | Buka brankas Anda di perangkat baru |
| Kunci keamanan fisik | Pakai kunci cadangan, jadi belilah dua |
Memakai laptop yang tidak menyimpan passkey Anda juga tidak masalah. Laptop menampilkan kode QR, Anda memindainya dengan ponsel, lalu ponsel mengonfirmasi. Ponsel harus berada di dekat Anda, sehingga penyerang yang jauh tidak bisa memakai jalur ini.
Kata sandi vs passkey
| Pertanyaan | Kata sandi | Passkey |
|---|---|---|
| Apakah saya harus mengingatnya? | Ya | Tidak |
| Apakah rahasia dikirim ke situs? | Ya | Tidak, hanya jawaban |
| Bisakah situs palsu mencurinya? | Ya, jika Anda tertipu | Tidak, hanya berfungsi di situs asli |
| Apa yang terungkap jika situs diretas? | Kata sandi untuk dicoba di tempat lain | Gembok yang tidak membuka apa pun |
| Berfungsi di mana-mana? | Ya | Belum, tetapi berkembang pesat |
Atur dalam lima menit
Nama menu bisa berubah dari waktu ke waktu, jadi cari “passkey” atau “opsi masuk” di pengaturan keamanan akun Anda.
- Mulai dari akun email utama Anda. Akun ini adalah kunci untuk mengatur ulang semua akun lain, jadi lindungi lebih dulu.
- Cari “Buat passkey” di pengaturan keamanan Google, Apple, Microsoft, atau situs lain yang menyediakannya.
- Konfirmasi dengan sidik jari, wajah, atau PIN saat perangkat Anda memintanya.
- Periksa tempat penyimpanannya. Pilih tempat yang tersinkronisasi, seperti iCloud Keychain, Google Password Manager, atau pengelola kata sandi Anda, agar ada cadangannya.
- Ujilah. Keluar, lalu masuk kembali dengan passkey.
Simpan dulu kata sandi lama Anda, dan pastikan email serta nomor telepon pemulihan Anda sudah terbaru. Lalu tambahkan akun lain seiring waktu: bank, situs belanja, dan media sosial adalah langkah berikutnya yang baik.
Yang tidak diatasi passkey
Passkey adalah peningkatan besar, bukan sihir.
- Belum semua situs menyediakannya. Pertahankan pengelola kata sandi dan kata sandi unik untuk sisanya.
- Pemulihan akun adalah titik lemahnya. Jika sebuah situs memungkinkan siapa pun mengatur ulang akun hanya dengan email atau SMS, penjahat bisa melewati passkey. Jaga keamanan email dan telepon pemulihan Anda.
- Kunci layar ponsel penting. Passkey hanya seaman cara Anda membuka kunci perangkat. Gunakan PIN yang kuat dan jangan pernah membagikannya.
- Perangkat lunak berbahaya di perangkat Anda tetap menjadi risiko. Perbarui terus ponsel dan komputer Anda.
- Komputer umum atau bersama. Jangan pernah menyimpan passkey di komputer yang dipakai orang lain.
Versi singkatnya
- Kata sandi gagal karena merupakan rahasia bersama yang dipakai ulang, bocor, dan terkena phishing.
- Passkey adalah gembok untuk situs dan kunci yang tetap berada di perangkat Anda.
- Sidik jari atau wajah Anda tidak pernah meninggalkan perangkat.
- Passkey yang tersinkronisasi tetap aman saat ponsel hilang.
- Mulai dari email Anda, lalu tambahkan satu akun setiap kali.
Passkey tidak meminta Anda lebih berhati-hati, lebih banyak mengingat, atau mengenali setiap penipuan. Ia diam-diam menyingkirkan mata rantai terlemah dalam keamanan daring: seseorang yang mengetik rahasia ke dalam sebuah kotak. Mulailah hari ini dengan akun yang paling tidak ingin Anda kehilangan.