
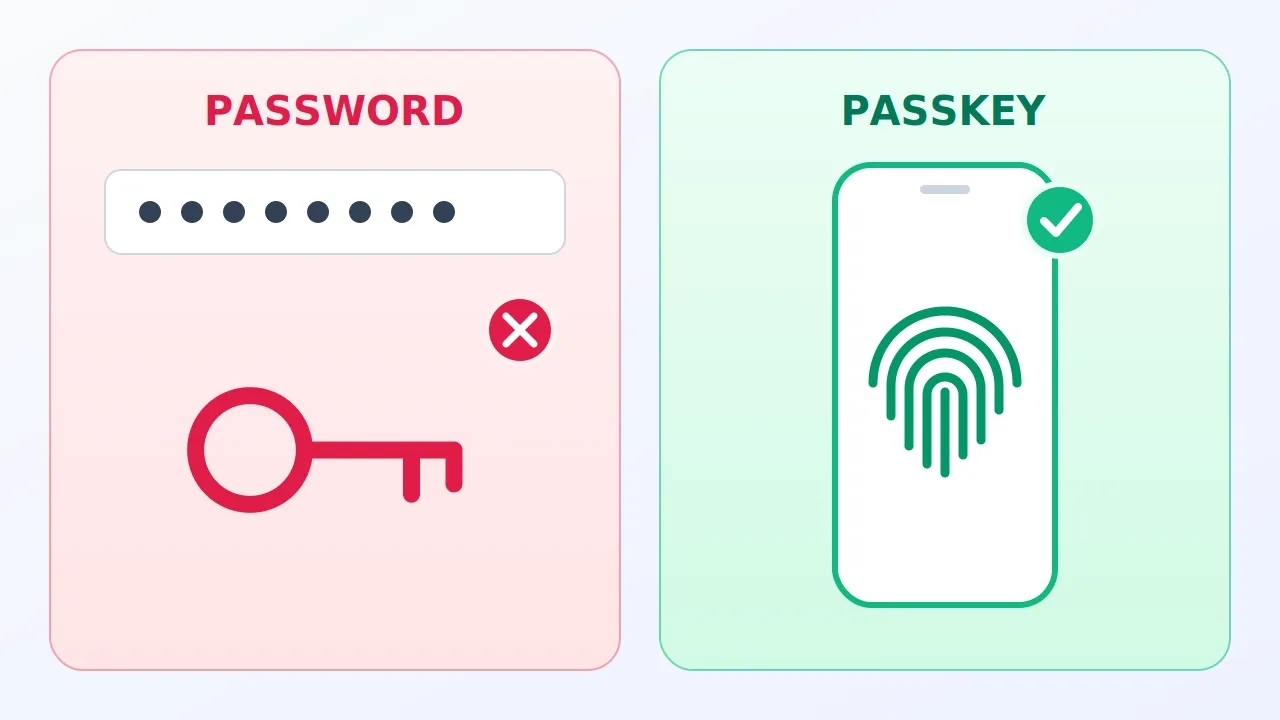
Pensa all’ultima volta che hai dimenticato una password. Hai toccato «Password dimenticata?», hai aspettato un’e-mail, ne hai inventata una nuova e hai dimenticato anche quella. Le password sono un’idea degli anni Sessanta e ci deludono in due modi: sono fastidiose per noi e utili ai criminali. Una passkey risolve entrambi i problemi.
La risposta rapida: una passkey ti permette di accedere con la stessa impronta, scansione del volto o PIN che usi per sbloccare il telefono. Non c’è nulla da digitare o ricordare, e nulla che un truffatore possa indurti a consegnare. Configurarla richiede circa un minuto per ogni account.
Perché le password continuano a fallire
Una password è un segreto che condividi con un sito web. Questa frase spiega gran parte del problema, perché tutto ciò che viene condiviso può essere copiato, indovinato o rubato. Ecco come va storto:
- Le riutilizziamo. Ricordare una password diversa per ogni account è quasi impossibile, quindi usiamo la stessa in molti posti. Quando un sito viene violato, i criminali provano quella password sulla tua e-mail e sulla tua banca.
- Le scegliamo deboli. Password brevi e familiari (un nome, una data di nascita, «123456») sono facili da indovinare per un software.
- I siti web vengono violati. Un’azienda può custodire con cura la tua password e perderla comunque. Le password rubate vengono spesso vendute e provate su altri siti.
- Veniamo ingannati. Il phishing è un’e-mail, un SMS o un sito falso che sembra autentico e ti chiede di accedere. Se ci digiti la password, il criminale ce l’ha. Anche le persone attente ci cascano, perché i falsi possono sembrare perfetti.
Il problema di fondo: con una password, il segreto viaggia. Lo digiti, attraversa internet e il sito lo controlla. Ogni passaggio è un’occasione per qualcuno di afferrarlo. Una passkey è fatta in modo che il segreto non viaggi mai.
Che cos’è una passkey
Una passkey è un modo per dimostrare chi sei senza condividere un segreto. Viene salvata sul tuo dispositivo (telefono, portatile o tablet) e si sblocca con ciò che già usi per sbloccare quel dispositivo.
Pensa a un lucchetto e alla sua chiave. Quando crei una passkey, il tuo dispositivo genera una coppia abbinata:
- Il lucchetto (chiave pubblica) va al sito web. Chiunque può vederlo, ma serve solo a verificare la tua prova. Non può aprire il tuo account.
- La chiave (chiave privata) resta sul tuo dispositivo e non lo lascia mai. È l’unica cosa in grado di dimostrare che sei davvero tu.
Il sito web non vede mai la tua chiave, quindi sul sito non c’è nulla che valga la pena rubare.
Come funziona l’accesso
Configuri una passkey una sola volta. Dopo di che, ogni accesso funziona così:
- Vai sul sito e scegli di accedere. Il tuo dispositivo propone la tua passkey.
- Il sito invia un indovinello casuale monouso.
- Confermi con impronta, volto o PIN. Questo permette al dispositivo di usare la chiave.
- Il dispositivo risolve l’indovinello con la chiave e rimanda indietro solo la risposta.
- Il sito controlla la risposta con il lucchetto. Se combacia, sei dentro.
L’indovinello è diverso ogni volta, quindi la copia di una vecchia risposta è inutile. Un ladro che avesse registrato il tuo ultimo accesso non può riprodurlo.
Per i curiosi: gli standard aperti alla base si chiamano FIDO2 e WebAuthn. Per questo le passkey funzionano allo stesso modo su dispositivi Apple, Google e Microsoft. Non hai mai bisogno di conoscerli per usare una passkey.
Perché è più sicura
1. Un sito falso non può ingannarti
È il vantaggio più grande. Una passkey è legata all’indirizzo esatto del sito per cui è stata creata. Se finisci su una copia falsa della tua banca, il tuo dispositivo semplicemente non propone la passkey, perché l’indirizzo è sbagliato. Non c’è nessuna password da digitare nella pagina falsa, quindi non c’è nulla da rubare. Funziona anche quando sei stanco o di fretta, perché non dipende dalla tua capacità di riconoscere la truffa.
2. Un sito violato non dà ai ladri nulla di utile
Se viene violato un sito che conserva password, i criminali ottengono segreti che possono provare altrove. Se viene violato un sito che conserva passkey, ottengono solo lucchetti, e un lucchetto non può far accedere nessuno.
3. Non si può riutilizzare né indebolire
Ogni passkey appartiene a un solo sito ed è creata dal tuo dispositivo, quindi è sempre lunga e casuale. Non esiste una versione «123456», e i guai di un sito non possono propagarsi a un altro.
4. È più veloce
Accedere richiede un tocco o uno sguardo. Niente digitazione, niente e-mail di reimpostazione, niente codici da copiare. Più sicuro e più semplice allo stesso tempo è raro in fatto di sicurezza.
Ricordalo così: una password dice «ecco il mio segreto, controllalo per favore». Una passkey dice «ecco la prova che possiedo il segreto, e non ho intenzione di mostrartelo».
Le tue due preoccupazioni principali
«La mia impronta viene caricata?»
No. La tua impronta o la scansione del volto serve solo a sbloccare la chiave sul tuo dispositivo, esattamente come sblocca il telefono. Il sito web non la riceve mai. Non usi la biometria? Funziona anche il PIN o la sequenza dello schermo.
«E se perdo il telefono?»
La maggior parte delle passkey ha un backup in forma cifrata, in modo che solo tu possa aprirle. Procurati un nuovo dispositivo, accedi allo stesso account e torneranno.
| Dove è salvata la passkey | Se perdi il dispositivo |
|---|---|
| Apple (Portachiavi iCloud) | Accedi su un nuovo dispositivo Apple e le tue passkey tornano |
| Gestore delle password di Google | Accedi al tuo account Google su un nuovo dispositivo |
| Un gestore di password (come 1Password o Bitwarden) | Sblocca la tua cassaforte su un nuovo dispositivo |
| Una chiave di sicurezza fisica | Usa quella di scorta, quindi comprane due |
Va bene anche usare un portatile che non contiene la tua passkey. Il portatile mostra un codice QR, lo scansioni con il telefono e il telefono conferma. Il telefono deve essere vicino, il che impedisce ad attaccanti lontani di usare questa via.
Password vs passkey
| Domanda | Password | Passkey |
|---|---|---|
| Devo ricordarla? | Sì | No |
| Viene inviato un segreto al sito? | Sì | No, solo una risposta |
| Un sito falso può rubarla? | Sì, se vieni ingannato | No, funziona solo sul sito vero |
| Cosa rivela una violazione del sito? | Password da provare altrove | Lucchetti che non aprono nulla |
| Funziona ovunque? | Sì | Non ancora, ma cresce in fretta |
Configurane una in cinque minuti
I nomi dei menu cambiano di tanto in tanto, quindi cerca «passkey» o «opzioni di accesso» nelle impostazioni di sicurezza del tuo account.
- Parti dal tuo account e-mail principale. È la chiave per reimpostare tutto il resto, quindi proteggilo per primo.
- Trova «Crea una passkey» nelle impostazioni di sicurezza di Google, Apple, Microsoft o di qualsiasi altro sito che la offra.
- Conferma con impronta, volto o PIN quando il dispositivo lo chiede.
- Controlla dove è stata salvata. Ti serve un luogo sincronizzato, come il Portachiavi iCloud, il Gestore delle password di Google o il tuo gestore di password, così ha un backup.
- Provala. Esci e poi riaccedi con la passkey.
Per ora conserva la vecchia password e assicurati che l’e-mail e il numero di telefono di recupero siano aggiornati. Poi aggiungi altri account col tempo: la banca, i negozi online e i social sono buoni passi successivi.
Cosa le passkey non risolvono
Le passkey sono un grande miglioramento, non magia.
- Non tutti i siti le offrono ancora. Tieni un gestore di password e password uniche per gli altri.
- Il recupero dell’account è il punto debole. Se un sito consente a chiunque di reimpostare un account con la sola e-mail o un SMS, un criminale può aggirare la passkey. Proteggi la tua e-mail e il tuo telefono di recupero.
- Il blocco del telefono conta. Una passkey è sicura quanto il modo in cui sblocchi il dispositivo. Usa un PIN robusto e non condividerlo mai.
- Il software dannoso sul dispositivo resta un rischio. Tieni aggiornati telefono e computer.
- Computer pubblici o condivisi. Non salvare mai una passkey su un computer usato da altri.
In breve
- Le password falliscono perché sono segreti condivisi che vengono riutilizzati, divulgati e carpiti con il phishing.
- Una passkey è un lucchetto per il sito e una chiave che resta sul tuo dispositivo.
- La tua impronta o il tuo volto non lasciano mai il dispositivo.
- Le passkey sincronizzate sopravvivono a un telefono perso.
- Parti dalla tua e-mail, poi aggiungi un account alla volta.
Una passkey non ti chiede di essere più attento, di ricordare di più o di riconoscere ogni truffa. Elimina silenziosamente l’anello più debole della sicurezza online: una persona che digita un segreto in una casella. Comincia oggi dall’account che odieresti perdere.