
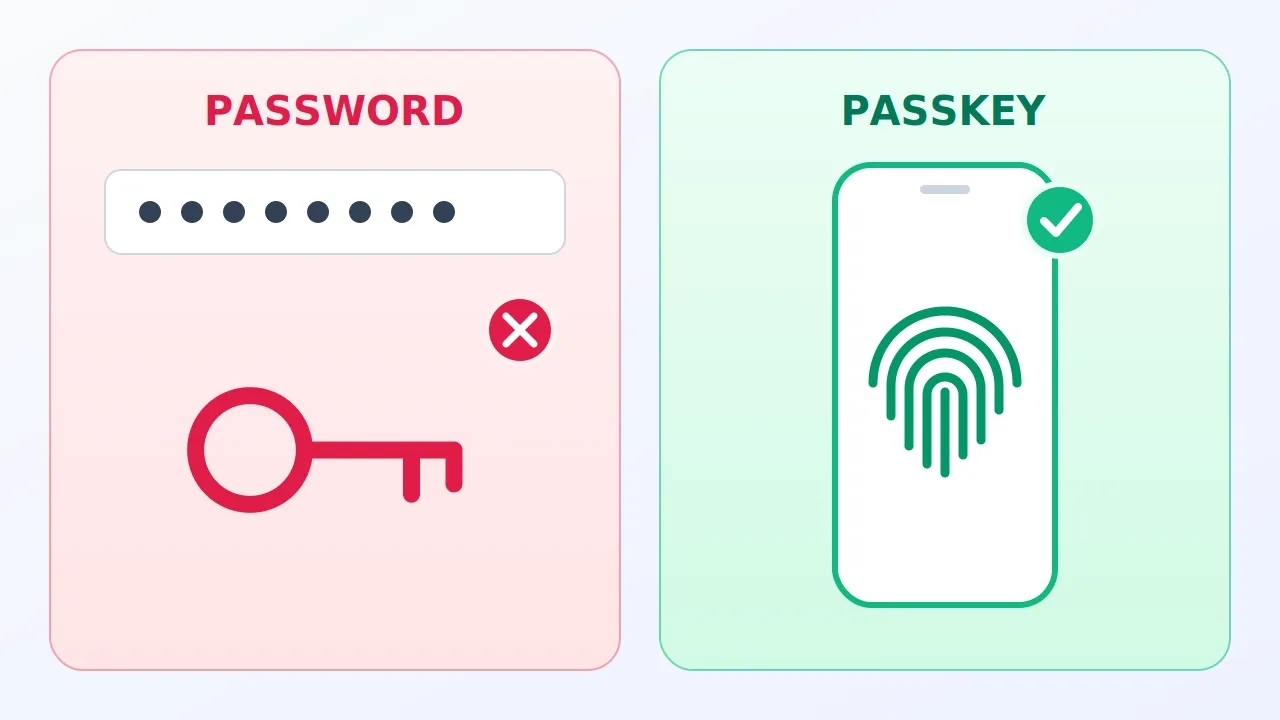
Repensez à la dernière fois que vous avez oublié un mot de passe. Vous avez appuyé sur « Mot de passe oublié ? », attendu un e-mail, inventé un nouveau mot de passe, puis oublié celui-là aussi. Les mots de passe sont une idée des années 1960, et ils nous déçoivent de deux façons : ils sont pénibles pour nous et utiles aux criminels. Une passkey règle les deux problèmes.
La réponse rapide : une passkey vous permet de vous connecter avec la même empreinte, le même scan du visage ou le même code PIN que pour déverrouiller votre téléphone. Il n’y a rien à taper ni à retenir, et rien qu’un escroc puisse vous pousser à lui remettre. Sa configuration prend environ une minute par compte.
Pourquoi les mots de passe échouent toujours
Un mot de passe est un secret que vous partagez avec un site web. Cette phrase explique l’essentiel du problème, car tout ce qui est partagé peut être copié, deviné ou volé. Voici comment les choses tournent mal :
- Nous les réutilisons. Retenir un mot de passe différent pour chaque compte est presque impossible, alors nous utilisons le même partout. Quand un site est piraté, les criminels essaient ce mot de passe sur votre messagerie et votre banque.
- Nous les choisissons faibles. Les mots de passe courts et familiers (un prénom, une date de naissance, « 123456 ») sont faciles à deviner pour un logiciel.
- Les sites web se font pirater. Une entreprise peut protéger soigneusement votre mot de passe et le perdre quand même. Les mots de passe volés sont souvent revendus et testés sur d’autres sites.
- On nous piège. Le phishing (hameçonnage) est un e-mail, un SMS ou un site factice qui a l’air authentique et vous demande de vous connecter. Si vous y saisissez votre mot de passe, le criminel le possède. Même les personnes prudentes se font avoir, car les faux peuvent être parfaits.
Le cœur du problème : avec un mot de passe, le secret voyage. Vous le tapez, il traverse internet, et le site le vérifie. Chaque étape est une occasion de l’intercepter. Une passkey est conçue pour que le secret ne voyage jamais.
Ce qu’est une passkey
Une passkey est une façon de prouver qui vous êtes sans partager de secret. Elle est enregistrée sur votre appareil (téléphone, ordinateur portable ou tablette) et se déverrouille avec ce que vous utilisez déjà pour déverrouiller cet appareil.
Pensez à un cadenas et à sa clé. Quand vous créez une passkey, votre appareil génère une paire assortie :
- Le cadenas (clé publique) est envoyé au site web. Tout le monde peut le voir, mais il ne sert qu’à vérifier votre preuve. Il ne peut pas ouvrir votre compte.
- La clé (clé privée) reste sur votre appareil et ne le quitte jamais. C’est la seule chose capable de prouver que c’est bien vous.
Le site web ne voit jamais votre clé, il n’y a donc rien qui vaille la peine d’être volé sur le site.
Comment fonctionne la connexion
Vous configurez une passkey une seule fois. Ensuite, chaque connexion se déroule ainsi :
- Vous allez sur le site et choisissez de vous connecter. Votre appareil propose votre passkey.
- Le site envoie une énigme aléatoire à usage unique.
- Vous confirmez avec votre empreinte, votre visage ou votre code PIN. Cela autorise votre appareil à utiliser la clé.
- Votre appareil résout l’énigme avec la clé et renvoie uniquement la réponse.
- Le site vérifie la réponse avec le cadenas. Si elle correspond, vous êtes connecté.
L’énigme est différente à chaque fois, donc la copie d’une ancienne réponse est inutile. Un voleur qui aurait enregistré votre dernière connexion ne peut pas la rejouer.
Pour les curieux : les standards ouverts qui se cachent derrière s’appellent FIDO2 et WebAuthn. C’est pourquoi les passkeys fonctionnent de la même façon sur les appareils Apple, Google et Microsoft. Vous n’avez jamais besoin de les connaître pour utiliser une passkey.
Pourquoi c’est plus sûr
1. Un faux site ne peut pas vous piéger
C’est le plus grand avantage. Une passkey est liée à l’adresse exacte du site pour lequel elle a été créée. Si vous atterrissez sur une copie factice de votre banque, votre appareil ne propose tout simplement pas la passkey, car l’adresse est mauvaise. Il n’y a aucun mot de passe à saisir sur la fausse page, donc rien à voler. Cela fonctionne même quand vous êtes fatigué ou pressé, car cela ne dépend pas de votre capacité à repérer l’arnaque.
2. Un site piraté ne donne rien d’utile aux voleurs
Si un site qui stocke des mots de passe est piraté, les criminels obtiennent des secrets qu’ils peuvent essayer ailleurs. Si un site qui stocke des passkeys est piraté, ils n’obtiennent que des cadenas, et un cadenas ne peut connecter personne.
3. On ne peut ni la réutiliser ni l’affaiblir
Chaque passkey appartient à un seul site et est créée par votre appareil ; elle est donc toujours longue et aléatoire. Il n’existe pas de version « 123456 », et les ennuis d’un site ne peuvent pas se propager à un autre.
4. C’est plus rapide
Se connecter demande un toucher ou un regard. Pas de saisie, pas d’e-mail de réinitialisation, pas de code à copier. Plus sûr et plus simple à la fois, c’est rare en matière de sécurité.
Retenez-le ainsi : un mot de passe dit « voici mon secret, vérifiez-le ». Une passkey dit « voici la preuve que je détiens le secret, et je ne vais pas vous le montrer ».
Vos deux plus grandes inquiétudes
« Mon empreinte est-elle envoyée ? »
Non. Votre empreinte ou le scan de votre visage ne fait que déverrouiller la clé sur votre propre appareil, exactement comme il déverrouille votre téléphone. Le site web ne la reçoit jamais. Pas de biométrie ? Votre code PIN ou votre schéma d’écran fonctionne aussi.
« Et si je perds mon téléphone ? »
La plupart des passkeys sont sauvegardées sous forme chiffrée, de sorte que vous seul pouvez les ouvrir. Procurez-vous un nouvel appareil, connectez-vous au même compte, et elles reviennent.
| Où la passkey est enregistrée | Si vous perdez votre appareil |
|---|---|
| Apple (Trousseau iCloud) | Connectez-vous sur un nouvel appareil Apple et vos passkeys reviennent |
| Gestionnaire de mots de passe Google | Connectez-vous à votre compte Google sur un nouvel appareil |
| Un gestionnaire de mots de passe (comme 1Password ou Bitwarden) | Déverrouillez votre coffre sur un nouvel appareil |
| Une clé de sécurité physique | Utilisez votre clé de secours, donc achetez-en deux |
Utiliser un ordinateur portable qui ne contient pas votre passkey fonctionne aussi. L’ordinateur affiche un code QR, vous le scannez avec votre téléphone, et le téléphone confirme. Le téléphone doit être à proximité, ce qui empêche les attaquants éloignés d’emprunter cette voie.
Mots de passe vs passkeys
| Question | Mot de passe | Passkey |
|---|---|---|
| Dois-je m’en souvenir ? | Oui | Non |
| Un secret est-il envoyé au site ? | Oui | Non, seulement une réponse |
| Un faux site peut-il la voler ? | Oui, si vous vous faites avoir | Non, elle ne marche que sur le vrai site |
| Que révèle un piratage du site ? | Des mots de passe à tester ailleurs | Des cadenas qui n’ouvrent rien |
| Fonctionne partout ? | Oui | Pas encore, mais ça progresse vite |
En configurer une en cinq minutes
Les noms des menus changent de temps à autre ; cherchez donc « passkey » ou « options de connexion » dans les paramètres de sécurité de votre compte.
- Commencez par votre compte de messagerie principal. C’est la clé qui permet de réinitialiser tout le reste, alors protégez-le en premier.
- Trouvez « Créer une passkey » dans les paramètres de sécurité de Google, Apple, Microsoft ou de tout autre site qui la propose.
- Confirmez avec votre empreinte, votre visage ou votre code PIN quand votre appareil vous le demande.
- Vérifiez où elle a été enregistrée. Il vous faut un endroit synchronisé, comme le Trousseau iCloud, le Gestionnaire de mots de passe Google ou votre gestionnaire de mots de passe, pour qu’elle soit sauvegardée.
- Testez-la. Déconnectez-vous, puis reconnectez-vous avec la passkey.
Gardez votre ancien mot de passe pour l’instant, et assurez-vous que votre e-mail et votre numéro de téléphone de récupération sont à jour. Ajoutez ensuite d’autres comptes au fil du temps : votre banque, vos sites d’achat et vos réseaux sociaux sont de bonnes prochaines étapes.
Ce que les passkeys ne règlent pas
Les passkeys sont une grande amélioration, pas de la magie.
- Tous les sites ne les proposent pas encore. Gardez un gestionnaire de mots de passe et des mots de passe uniques pour les autres.
- La récupération de compte est le point faible. Si un site permet à n’importe qui de réinitialiser un compte avec un simple e-mail ou SMS, un criminel peut contourner la passkey. Sécurisez votre e-mail et votre téléphone de récupération.
- Le verrouillage de votre téléphone compte. Une passkey n’est aussi sûre que la façon dont vous déverrouillez votre appareil. Utilisez un code PIN robuste et ne le partagez jamais.
- Les logiciels malveillants sur votre appareil restent un risque. Gardez votre téléphone et votre ordinateur à jour.
- Ordinateurs publics ou partagés. N’enregistrez jamais une passkey sur un ordinateur utilisé par d’autres personnes.
La version courte
- Les mots de passe échouent parce que ce sont des secrets partagés, réutilisés, divulgués et hameçonnés.
- Une passkey, c’est un cadenas pour le site et une clé qui reste sur votre appareil.
- Votre empreinte ou votre visage ne quittent jamais votre appareil.
- Les passkeys synchronisées survivent à la perte d’un téléphone.
- Commencez par votre e-mail, puis ajoutez un compte à la fois.
Une passkey ne vous demande pas d’être plus prudent, de retenir davantage ou de repérer chaque arnaque. Elle supprime discrètement le maillon le plus faible de la sécurité en ligne : une personne qui saisit un secret dans une case. Commencez dès aujourd’hui par le compte que vous détesteriez perdre.