
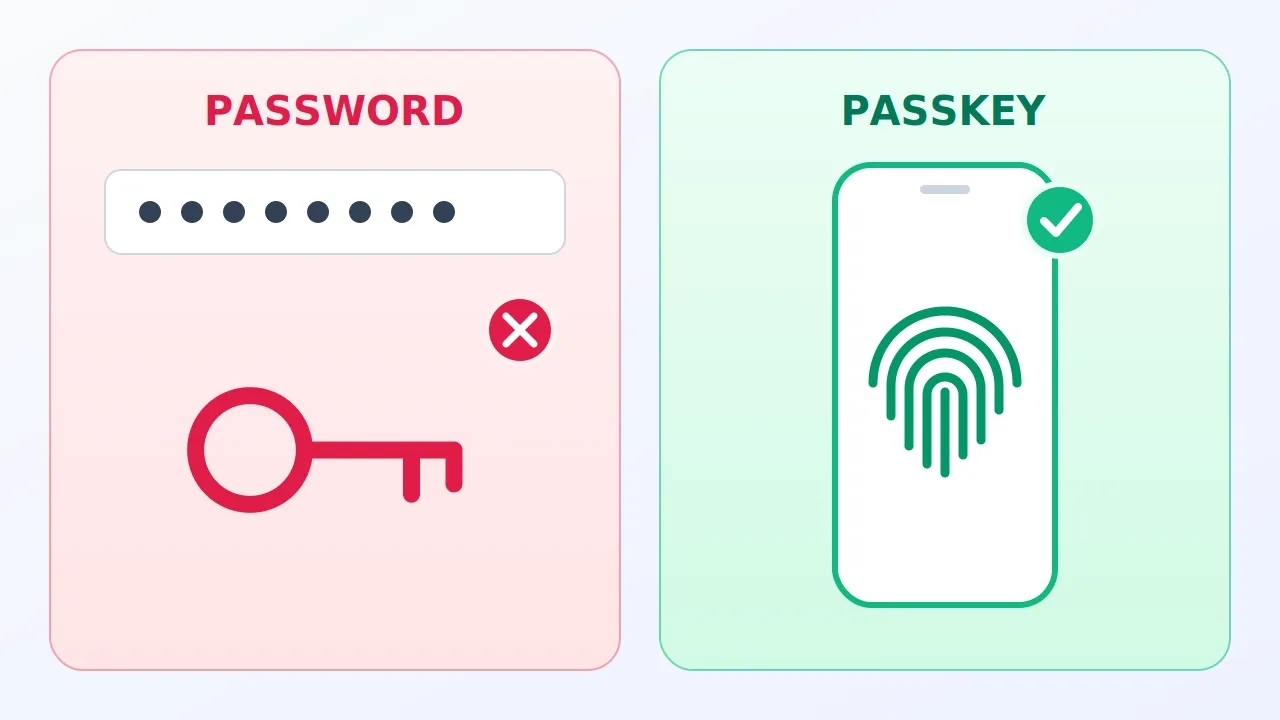
最後にパスワードを忘れたときのことを思い出してください。「パスワードを忘れた場合」をタップし、メールを待ち、新しいパスワードを考えて、それもまた忘れてしまう。パスワードは1960年代の発想で、私たちを2つの面で裏切ります。使う側にとっては面倒で、犯罪者にとっては役に立つのです。パスキーはその両方を解決します。
結論から言うと: パスキーがあれば、スマートフォンのロック解除に使っているのと同じ指紋、顔認証、またはPINでサインインできます。入力するものも覚えるものもなく、詐欺師にだまし取られるものもありません。設定はアカウントごとに1分ほどで終わります。
パスワードがなくならない問題の理由
パスワードは、ウェブサイトと共有する秘密です。この一文が問題のほとんどを説明しています。共有されたものは、コピーされ、推測され、盗まれる可能性があるからです。次のような形でうまくいかなくなります。
- 使い回してしまう。アカウントごとに違うパスワードを覚えるのはほぼ不可能なので、同じものを何か所でも使ってしまいます。1つのサイトが攻撃されると、犯罪者はそのパスワードをあなたのメールや銀行で試します。
- 弱いものにしてしまう。名前、誕生日、「123456」のような短くて身近なパスワードは、ソフトウェアに簡単に推測されます。
- ウェブサイトが攻撃される。企業がパスワードを厳重に守っていても、流出することはあります。盗まれたパスワードはしばしば売買され、ほかのサイトで試されます。
- だまされる。フィッシングとは、本物そっくりに見せてサインインを促す偽のメール、メッセージ、サイトのことです。そこにパスワードを入力すれば、犯罪者の手に渡ります。偽物は完璧に見えることがあるため、注意深い人でも引っかかります。
問題の核心:パスワードでは、秘密が移動します。入力した秘密がインターネットを通り、ウェブサイトが照合します。どの段階でも、誰かに奪われるおそれがあります。パスキーは、秘密がまったく移動しないように作られています。
パスキーとは
パスキーは、秘密を共有せずに本人であることを証明する方法です。パスキーはお使いのデバイス(スマートフォン、ノートパソコン、タブレット)に保存され、そのデバイスのロック解除にすでに使っている方法で利用できるようになります。
南京錠とその鍵を思い浮かべてください。パスキーを作成すると、デバイスが対になる一組を作ります。
- 南京錠(公開鍵)はウェブサイトに送られます。誰でも見られますが、あなたの証明を確かめるだけのものです。アカウントを開けることはできません。
- 鍵(秘密鍵)はデバイスの中にとどまり、外に出ることはありません。本人であることを証明できるのは、この鍵だけです。
ウェブサイトがあなたの鍵を目にすることはないので、サイト側には盗む価値のあるものがありません。
サインインのしくみ
パスキーの設定は一度だけです。その後は、毎回のサインインが次のように進みます。
- サイトを開いてサインインを選ぶと、デバイスがパスキーを提示します。
- サイトが、一度しか使えないランダムななぞなぞを送ってきます。
- 指紋、顔、またはPINで確認します。これにより、デバイスが鍵を使えるようになります。
- デバイスが鍵でなぞなぞを解き、答えだけを送り返します。
- サイトが南京錠で答えを確かめます。合えば、サインイン完了です。
なぞなぞは毎回違うので、過去の答えのコピーは役に立ちません。前回のサインインを記録した泥棒がいても、それを再生することはできません。
豆知識:この背後にあるオープン標準は、FIDO2とWebAuthnと呼ばれます。そのため、パスキーはApple、Google、Microsoftのデバイスで同じように動作します。パスキーを使うのに、これらを知っておく必要はありません。
なぜ安全なのか
1. 偽サイトにだまされない
これが最大の利点です。パスキーは、作成したサイトの正確なアドレスに結び付いています。銀行の偽サイトにたどり着いても、アドレスが違うため、デバイスはパスキーを提示しません。偽のページに入力するパスワードがないので、盗まれるものもありません。疲れているときや急いでいるときでも機能します。詐欺に気づけるかどうかに頼らないからです。
2. 攻撃されたサイトからも、泥棒は何も得られない
パスワードを保管するサイトが攻撃されると、犯罪者はほかの場所で試せる秘密を手に入れます。パスキーを保管するサイトが攻撃されても、手に入るのは南京錠だけです。南京錠では誰もサインインさせられません。
3. 使い回しも、弱くすることもできない
パスキーはそれぞれ1つのサイトに属し、デバイスが作成するので、必ず長くランダムなものになります。「123456」のようなものは存在せず、1つのサイトのトラブルがほかのサイトに広がることもありません。
4. 速い
サインインは、触れるか、見るだけです。入力も、リセットのメールも、コピーするコードもありません。より安全で、しかもより簡単というのは、セキュリティではまれなことです。
こう覚えましょう:パスワードは「これが私の秘密です、確認してください」と言います。パスキーは「秘密を持っている証拠はこれです。ただし秘密そのものはお見せしません」と言います。
よくある2つの不安
「指紋はアップロードされるの?」
いいえ。指紋や顔認証は、お使いのデバイス上で鍵のロックを解除するだけで、スマートフォンのロック解除と同じです。ウェブサイトが受け取ることはありません。生体認証を使わない場合は、画面のPINやパターンでも使えます。
「スマホをなくしたらどうなるの?」
ほとんどのパスキーは、暗号化された形でバックアップされるため、開けるのはあなただけです。新しいデバイスを用意して同じアカウントにサインインすれば、パスキーが戻ります。
| パスキーの保存先 | デバイスをなくした場合 |
|---|---|
| Apple(iCloudキーチェーン) | 新しいAppleデバイスでサインインすると、パスキーが戻ります |
| Googleパスワードマネージャー | 新しいデバイスでGoogleアカウントにサインインします |
| パスワードマネージャー(1PasswordやBitwardenなど) | 新しいデバイスでボールトのロックを解除します |
| 物理的なセキュリティキー | 予備のキーを使います。2本購入しておきましょう |
パスキーが入っていないノートパソコンを使う場合も問題ありません。パソコンにQRコードが表示されるので、スマートフォンで読み取り、スマートフォンで確認します。スマートフォンが近くにある必要があるため、遠く離れた攻撃者がこの経路を使うことはできません。
パスワードとパスキーの比較
| 質問 | パスワード | パスキー |
|---|---|---|
| 覚える必要がある? | はい | いいえ |
| 秘密がサイトに送られる? | はい | いいえ、答えだけ |
| 偽サイトに盗まれる? | だまされれば盗まれる | いいえ、本物のサイトでしか使えない |
| サイトが攻撃されると何が漏れる? | ほかで試されるパスワード | 何も開けられない南京錠 |
| どこでも使える? | はい | まだですが、急速に広がっています |
5分で設定する
メニューの名称は時々変わります。アカウントのセキュリティ設定で「パスキー」または「サインイン オプション」を探してください。
- まずメインのメールアカウントから始めましょう。ほかのすべてをリセットするための入り口なので、最初に守ります。
- 「パスキーを作成」を探します。Google、Apple、Microsoft、またはパスキーに対応したサイトのセキュリティ設定にあります。
- デバイスから求められたら、指紋、顔、またはPINで確認します。
- 保存先を確認します。iCloudキーチェーン、Googleパスワードマネージャー、お使いのパスワードマネージャーなど、同期される場所を選ぶと、バックアップされます。
- 試します。いったんサインアウトして、パスキーでサインインし直します。
今のところは古いパスワードを残しておき、復旧用のメールアドレスと電話番号が最新であることを確認してください。その後、時間をかけてアカウントを増やしていきましょう。銀行、ショッピングサイト、SNSが次のよい候補です。
パスキーで解決しないこと
パスキーは大きな前進ですが、魔法ではありません。
- すべてのサイトが対応しているわけではありません。それ以外のサイトのために、パスワードマネージャーと固有のパスワードを使い続けてください。
- アカウントの復旧が弱点です。メールやSMSだけで誰でもアカウントをリセットできるサイトでは、犯罪者がパスキーを迂回できる場合があります。復旧用のメールアドレスと電話番号を安全に保ってください。
- スマートフォンのロックも重要です。パスキーの安全性は、デバイスのロック解除方法の強さ次第です。強力なPINを使い、決して他人に教えないでください。
- デバイス上の不正なソフトウェアは依然としてリスクです。スマートフォンとパソコンを最新の状態に保ってください。
- 公共のパソコンや共用のパソコン。他の人が使うパソコンには、パスキーを保存しないでください。
まとめ
- パスワードが失敗するのは、使い回され、漏れ、フィッシングされる共有の秘密だからです。
- パスキーは、サイト用の南京錠と、デバイスにとどまる鍵です。
- 指紋や顔がデバイスの外に出ることはありません。
- 同期されるパスキーなら、スマートフォンをなくしても大丈夫です。
- まずメールから始めて、アカウントを1つずつ増やしましょう。
パスキーは、もっと注意深くなれとも、もっと覚えろとも、すべての詐欺を見抜けとも求めません。オンラインセキュリティの最も弱い部分、つまり人が秘密を入力欄に打ち込むという行為を、静かに取り除きます。まずは、失いたくないアカウントから始めてみましょう。